«Вовк і семеро козенят» очима кібербезпеки
Аналіз казки братів Ґрімм (1812) як повного ланцюга цільової атаки - - від розвідки й соціальної інженерії до обходу MFA, initial access і recovery.
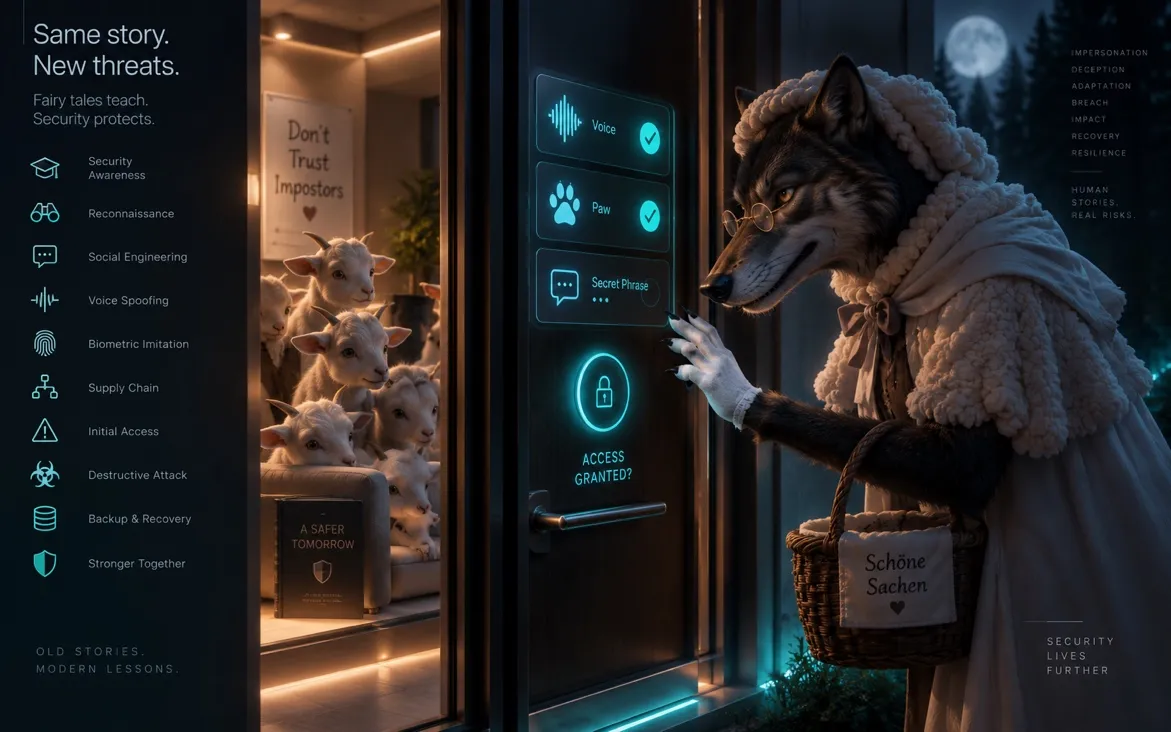
Дисклеймер
Я не є практикуючим фахівцем з кібербезпеки - маю лише практичний ІТ-досвід і особистий інтерес до цієї галузі. І це не наукова робота з інформаційної безпеки, а популярний аналіз-аналогія, спосіб подивитись на класичний сюжет через призму сучасної термінології та отримати задоволення від того, наскільки точно 200-річний текст описує механіку соціальної інженерії.
Кілька уточнень щодо методу:
- Видання. За основу взято саме перше видання казки - Der Wolf und die sieben jungen Geislein, 1812 рік (Erstausgabe), братів Ґрімм. Пізніші редакції відрізняються деталями сюжету й діалогів, тож частина спостережень нижче може не працювати для інших версій. Оригінал німецькою - на Wikisource; текст також додано у прикріпленому документі.
- Природа зіставлень. Терміни кібербезпеки тут використані як аналогії й ілюстрації, а не як суворе технічне зіставлення один-в-один. Казка - не технічний інцидент, і деякі паралелі навмисно розтягнуті заради наочності.
- Посилання. Майже кожен спеціальний термін нижче, має гіперпосилання на Вікіпедію або на матеріали визнаних компаній і організацій у галузі кібербезпеки (CrowdStrike, OWASP, NIST, MITRE, Fortinet та інші) - щоб читачі, незнайомі із термінологією, а таких може виявитися багато, змогли одразу перевірити визначення з першоджерела.
- Текст оригіналу. Сама казка 1812 року - суспільне надбання (public domain); авторський текст аналізу, структура та зіставлення - оригінальна робота автора цієї статті.
Вступ
Пропоную подивитись на казку братів Ґрімм «Der Wolf und die sieben jungen Geislein», крізь призму кібербезпеки.
Як я зазначив вище, за основу для аналізу взято саме перше видання казки, з яким можна ознайомитися за посиланням мовою оригіналу (або скористатись перекладачем).
Це не просто казка про соціальну інженерію. Це майже повний lifecycle цільової атаки:
reconnaissance → impersonation → failed authentication → information leakage → adaptation → MFA bypass → initial access → impact → incident response → recovery
Тож підемо дивитись послідовно.
Зміст
- Security Briefing перед виходом з дому
- Скільки насправді факторів автентифікації в цій родині
- «Ich bin eure Mutter» - перша спроба вторгнення
- Звідки вовк знав, що казати: гіпотеза розвідки
- Перша відмова - і перша витік інформації
- Крейда: підробка голосового біометричного фактора
- Друга спроба і другий Authentication Oracle
- Пекар і мельник: примус третьої сторони, а не supply chain attack
- Біла лапа: presentation attack на біометричний сенсор
- Двері відчинені: initial access
- Вовк усередині: wiper-подібна поведінка без сегментації мережі
- Козеня у годиннику: ізольований backup
- Мати повертається: виявлення інциденту
- Нитка, голка, ножиці: incident response toolkit
- Вовк засинає на лузі: провал OPSEC
- Операція порятунку: дані скомпрометовані, але не втрачені
- Каміння замість козенят: active defense і deception
1. Security Briefing перед виходом з дому
«liebe Kinder, ich muß ausgehen und Futter holen, wahrt euch vor dem Wolf und laßt ihn nicht herein, gebt auch Acht, denn er verstellt sich oft, aber an seiner rauhen Stimme und an seinen schwarzen Pfoten könnt ihr ihn erkennen […]»
Перше, що ми бачимо, - це security awareness training у чистому вигляді. Мати-коза фактично проводить pre-incident security briefing перед тим, як залишити «об’єкт» без нагляду. Вона:
- визначає threat actor - Вовка;
- описує його TTP (tactics, techniques and procedures) - «er verstellt sich oft» («він часто перевдягається/маскується»);
- встановлює security policy - «laßt ihn nicht herein» («не впускайте його»);
- повідомляє indicators of compromise - «rauhe Stimme» і «schwarze Pfoten» (грубий голос та чорні лапи);
- описує impact - якщо зловмисник потрапить усередину, наслідки будуть катастрофічними («so frißt er euch alle miteinander»).
Особливо показова фраза «er verstellt sich oft». У сучасній термінології це буквально попередження: не довіряй заявленій ідентичності, супротивник здатний на impersonation.
2. Скільки насправді факторів автентифікації в цій родині
З брифінгу видно, що в родині де-факто використовується multi-factor authentication - перевірка за кількома незалежними ознаками одночасно.
Але тут варто бути точним. Класичні фактори MFA належать до трьох різних категорій (NIST SP 800-63B): something you know, something you have, something you are. Голос і чорні лапи - обидва фізичні/біометричні ознаки, тобто обидва належать до однієї й тієї самої категорії, something you are. Це не два незалежні фактори в строгому сенсі MFA - це радше два незалежні сигнали однієї категорії, і саме тому їх обидва вдалося підробити тим самим методом (зміна власної фізичної ознаки).
Секретна фраза (passphrase), яка могла б стати справжнім something you know і третім, незалежним за категорією фактором, у редакції 1812 року ніде не звучить - мати-коза не повідомляє її дітям під час брифінгу.
Тому точніше сформулювати так: двофакторна за виглядом, але однокатегорійна за суттю автентифікація (two signals, one category) - потенційно трифакторна, якби існувала попередньо узгоджена кодова фраза, доказів чого текст не дає.
3. «Ich bin eure Mutter» - перша спроба вторгнення
«liebe Kinder, macht mir auf, ich bin eure Mutter und hab’ euch schöne Sachen mitgebracht.»
Перша атака - і одразу кілька технік одночасно:
- Identity spoofing / impersonation - вовк заявляє чужу довірену особу: «Ich bin eure Mutter».
- Pretexting - це не просто фальшива заява, а ціла сфабрикована легенда (я ваша мати, я щойно повернулась, у мене для вас подарунки), яка створює контекст, що знижує пильність.
- Baiting - «schöne Sachen mitgebracht» («принесла гарні речі») - обіцянка винагороди, щоб стимулювати цільову дію (відкрити двері). Класика підручника із соціальної інженерії.
Якщо припустити, що звернення матері до козенят було відоме лише родині, вовк ніби застосовує щось на кшталт викраденого знання для автентифікації. Але це лише припущення: у першому виданні жодна парольна фраза ніде не звучить до того, як її вперше вимовляє сам вовк. А звідки він взагалі знав, що казати?
4. Звідки вовк знав, що казати: гіпотеза розвідки
Текст прямо не каже, що вовк спостерігав за матір’ю і так дізнався, що говорити козенятам. Спробуємо реконструювати атаку.
Вовк на момент першого підходу до дверей вже знає:
- що мати пішла з дому;
- що діти залишилися самі;
- як до них звертатися («liebe Kinder»);
- яку легенду використати («я ваша мати, у мене подарунки»).
Тобто атакуючий, вочевидь, провів попередню цільову розвідку (reconnaissance). Можливі способи отримання цієї інформації - пасивне спостереження
чи підслуховування
(у людському, не мережевому сенсі - тут це радше OSINT/спостереження за об’єктом, ніж класичний «shoulder surfing»,
який стосується підглядання за введенням облікових даних і тут пасує гірше). Але це саме гіпотеза-реконструкція: прямих доказів спостереження в тексті немає.
5. Перша відмова - і перший витік інформації
«unsere Mutter bist du nicht, die hat eine feine liebliche Stimme, deine Stimme aber ist rauh, du bist der Wolf, wir machen dir nicht auf.» - …..ти вовк, і ми тобі двері не відчинимо.
Перша спроба автентифікації провалена, атакуючого викрито. Чудовий приклад authentication у дії - система спрацювала.
Але тут козенята роблять критичну помилку: вони повідомляють атакуючому точну причину відмови.
Це не просто «password hint» на кшталт «пароль невірний, ось підказка». Точніше це назвати information disclosure через authentication oracle: замість того, щоб відповісти узагальнено
ACCESS DENIED- система фактично відповідає -
ACCESS DENIED: INVALID VOICE.Це дуже сучасна проблема. Погано спроєктована сторінка входу, яка розрізняє відповіді «користувач існує, але пароль невірний» і «невірний логін або пароль»,
дає атакуючому саме такий зайвий сигнал - класичний випадок user enumeration
та розкриття інформації через повідомлення про помилку. «Authentication oracle» тут - не офіційна назва вразливості,
а описова метафора саме цього класу проблем: коли механізм автентифікації ненавмисно повідомляє зловмиснику, який саме параметр треба виправити.
6. Крейда: підробка голосового біометричного фактора
«Der Wolf ging fort zu einem Krämer und kaufte sich ein groß Stück Kreide, die aß er und machte seine Stimme fein damit.»
Вовк працює над помилками - фізично змінює власний голос, з’ївши крейду. Варто розрізняти два близькі, але не тотожні поняття: це не клонування голосу (voice cloning/deepfake) у сучасному значенні - синтез чужого голосу технічними засобами,
- а скоріше маскування власного голосу під характеристики цільового голосу. Проте висновок однаковий для обох випадків, і саме в цьому цінність аналогії:
Біометрична характеристика, яку можна відтворити чи підробити, - не є секретом.
Це фундаментальна проблема voice-автентифікації, яку казка 1812 року ілюструє за два століття до появи
терміна «deepfake».
7. Друга спроба і другий Authentication Oracle
Вовк повертається з новим, «виправленим» голосом і успішно проходить voice-check. Але випадково показує в вікні свою чорну лапу.
«unsere Mutter bist du nicht, die hat keinen schwarzen Fuß, wie du; du bist der Wolf, wir machen dir nicht auf.»
Другий security control спрацював - доступ знову відхилено. Але козенята знову озвучують точну причину відмови:
VOICE = VALID · PAW = INVALIDЦе вже майже класичний adaptive attack проти системи автентифікації: вовк не намагається brute-force-ити систему навмання. Він методично проводить цикл probe → feedback → modify attack → probe again
- по суті ручний, повільний аналог того, що в penetration testing називають ітеративним тестуванням контролів на стійкість (penetration test).
8. Пекар і мельник: примус третьої сторони
Оскільки самостійно обійти перевірку лапи не вийшло, вовк звертається по допомогу до третіх сторін:
Wolf → Bäcker → Müller → Target«Bäcker, bestreich mir meine Pfote mit frischem Teig» … «Müller, streu mir sein weißes Mehl auf meine Pfote.» Der Müller sagte nein.
- «Wenn du es nicht thust, so freß ich dich.» Da mußte es der Müller thun.
Атакуючий залучає стороннього постачальника для створення компонента атаки.
Якщо пекар виконує прохання без опору, то до мельника вовк вдається до прямої коерції
й погрози
фізичною розправою - точніше це назвати примусом стороннього фасилітатора / третьої сторони (third-party coercion): «Wenn du es nicht thust, so freß ich dich».
Мельник тут не добровільний співучасник, а жертва примусу, що виготовляє інструмент атаки під загрозою.
9. Біла лапа: presentation attack на біометричний сенсор
Вовк замінює чорну лапу на білосніжну, посипавши борошно поверх тіста. Це класична концепція presentation attack (ISO/IEC 30107) або біометричного спуфінгу: атакуючий не викрадає справжню біометричну ознаку жертви (справжню білу лапу матері), а змушує «сенсор» - у нашому випадку це очі козенят - прийняти підроблену ознаку за справжню.
Сучасний еквівалент - фотографія низької якості перед Face ID, силіконовий відбиток пальця
чи deepfake-відео перед системою розпізнавання обличчя.
10. Двері відчинені: initial access
«…machten die Thüre auf, und der Wolf kam herein.»
На третій спробі всі перевірені сигнали проходять:
Voice → PASS · Paw → PASS · Claimed identity → PASSКозенята відкривають двері. Тут - надзвичайно важливий урок кібербезпеки:
Authentication ≠ Identity.
Система перевірила ознаки, а не встановила справжню особу.
Кожен із перевірених сигналів виявився таким, що його можна підробити.
І як результат - initial access:
периметр безпеки (двері) зламаний.
11. Вовк усередині: wiper-подібна поведінка без сегментації мережі
Опинившись усередині, вовк не займається тихою розвідкою і не краде інформацію - він методично знаходить і нейтралізує все, до чого може дістатись. Шестеро з семи «активів» - скомпрометовано.
Найближча аналогія - wiper-зловмисне ПЗ,
що поширюється мережею без сегментації: усі «активи» перебувають в одній довірчій зоні (будинку),
тож скомпрометований периметр одразу дає доступ практично до всього.
Немає сегментації мережі,
немає VLAN,
немає підходу zero trust.
12. Козеня у годиннику: ізольований backup
Наймолодше козеня ховається у настінному годиннику - і виживає. У нашій моделі це:
ізольований, offline backup + свідок + журнал інциденту одночасно.
Шість «production-систем» знищено. Але один критичний актив залишився неушкодженим
- і саме завдяки йому мати-коза згодом зможе встановити причину інциденту.
13. Мати повертається: виявлення інциденту
Мати-коза повертається додому, бачить наслідки, а наймолодше козеня розповідає, що сталося. Це: виявлення інциденту → збір свідчень → реконструкція події → аналіз першопричини.
По суті - стислий post-breach forensic-інтерв’ю: елемент цифрової криміналістики
без жодного технічного інструментарію, лише за свідченнями єдиного вцілілого «логу».
14. Нитка, голка, ножиці: incident response toolkit
Мати-коза оцінює, чи можна ще врятувати дітей, і діє. Це - початок incident response та recovery:
- оцінка, чи можна відновити активи;
- формування плану відновлення;
- визначення необхідних інструментів;
- перехід до активної ремедіації.
Тобто: Preparation → Investigation → Recovery.
А нитка, голка та ножиці - буквально її incident response toolkit.
15. Вовк засинає на лузі: провал OPSEC
Наївшись, зловмисник втрачає пильність і засинає на відкритому лузі -
знайти й знешкодити його не становить жодних труднощів.
Це нагадує класичний провал OPSEC на боці атакуючого:
після успішної операції він не змінив локацію, не переконався, що всі свідки усунуті,
не прибрав слідів і, по суті, деанонімізував себе, залишившись неподалік від жертви.
16. Операція порятунку: дані скомпрометовані, але не втрачені
«Damit schnitt sie ihm den Bauch auf, und die sechs Geiserchen … sprangen unversehrt heraus.»
Мати-коза розпорює вовку живіт і дістає всіх шістьох козенят живими й неушкодженими. Це майже ідеальна ілюстрація до disaster recovery
- «дані було скомпрометовано, але не пошкоджено (corrupted)».
У реальному житті такий сценарій - повне й безболісне відновлення після компрометації без втрати даних - трапляється значно рідше, ніж хотілося б.
17. Каміння замість козенят: active defense і deception
Фінальна операція цікавіша, ніж просте «знешкодження». Козенят замінюють важким камінням, вовка зашивають - і він навіть не одразу помічає підміну.
У метафорі кібербезпеки це можна подати як active defense або deception technology: очікуваний стан системи з точки зору атакуючого - «шестеро козенят усередині», фактичний стан - «важке каміння». Прокинувшись, вовк відчуває лише «щось важке», але не одразу усвідомлює факт компрометації.
Ролі повністю змінюються: атакуючий сам стає скомпрометованою системою.
Він прямує до криниці напитися, під вагою каміння втрачає рівновагу і падає у воду.
Текст прямо не стверджує його загибель, але контекст - козенята танцюють від радості навколо криниці - однозначно натякає на це.
Висновки
Якщо скласти всю казку як ланцюг кібератаки - варто одразу зробити застереження: наведена нижче таблиця радше тематична, ніж сувора відповідність фазам Lockheed Martin Cyber Kill Chain. Частина використаних тут назв («Reconnaissance», «Initial Access», «Discovery») - це насправді тактики MITRE ATT&CK, а не власне етапи Kill Chain (Reconnaissance → Weaponization → Delivery → Exploitation → Installation → C2 → Actions on Objectives). Обидва фреймворки лише надихнули структуру нижче.
| Grimm, 1812 | Кібербезпека |
|---|---|
| Коза попереджає дітей | Security Awareness Training |
| Вовк вивчає ситуацію | Reconnaissance |
| «Я ваша мати» | Identity Spoofing / Impersonation / Pretexting |
| Подарунки, смаколики | Baiting / Social Engineering |
| Діти перевіряють голос | Authentication |
| Діти пояснюють причину відмови | Information Disclosure / Authentication Oracle |
| Крейда | Voice Spoofing (не зовсім voice cloning) |
| Повторна атака | Adaptive Attack |
| Чорна лапа у вікні | Другий фактор автентифікації |
| Діти знову пояснюють помилку | Authentication Oracle #2 |
| Пекар та мельник | Примус третьої сторони (не supply chain) |
| Погроза мельнику | Coercion / Extortion |
| Біла лапа | Biometric Spoofing / Presentation Attack |
| Вовка приймають за матір | Identity Impersonation успішна |
| Двері відчинені | Initial Access / Perimeter Breach |
| Вовк знаходить шістьох | Discovery |
| Проковтнув усіх, крім одного | Wiper / Destructive Attack |
| Козеня сховалось у годиннику | Isolated Backup / Resilience |
| Мати повертається | Incident Detection |
| Козеня розповідає події | Incident Reporting / Digital Forensics |
| Нитка, голка, ножиці | Incident Response Toolkit |
| Вовк заснув неподалік | Attacker OPSEC Failure |
| Козенята врятовані | Disaster Recovery |
| Каміння замість козенят | Active Defense / Deception |
| Вовк не помічає змін | Compromise Remains Undetected |
| Вовк падає у криницю | Threat Eradication |
Які висновки з цього можна зробити для себе:
Security controls worked. The security architecture failed.
Козенята двічі правильно виявили атаку. Voice authentication спрацював. Paw authentication спрацював. Security awareness training теж спрацював. Проблема була не в контролях, а в архітектурі навколо них: після кожної невдалої спроби козенята розкривали атакуючому точну причину відмови. Вовк отримував feedback, адаптував TTP і атакував знову - а всередині, куди він зрештою потрапив, не було ані сегментації, ані ізоляції критичних активів (окрім, як з’ясувалося, одного щасливого винятку).
Тобто брати Ґрімм фактично описали ітеративне змагальне тестування контролів автентифікації (iterative adversarial testing of authentication controls) за понад 200 років до появи цього терміна в кібербезпеці.
Урок, який актуальний і сьогодні:
Ніколи не повідомляй «Вовку», ким би він не був, який саме фактор автентифікації він не пройшов.